La ilusión de seguridad enfocada a tecnología.
Creemos que estamos seguros en nuestra casa con el candado de la puerta puesto, sin saber que se puede forzar en menos de 30 segundos si el vecino ha practicado tutoriales de Youtube por un par de semanas. La seguridad que sentimos, ¿es una ilusión?

Fue a principios de siglo cuando se comenzó a popularizar la frase «ilusión de seguridad» o en inglés, "the illusion of security." Esta idea dice algo muy simple: No existe nada que sea 100% seguro en este mundo. O en términos menos elegantes:
No importa cuánto te esfuerces en hacer algo a prueba de idiotas, el universo siempre creará un mejor idiota.
Tenemos, por ejemplo, los aeropuertos que te hacen llegar incluso con más de dos horas de anticipación para poder pasar todos los filtros de seguridad porque todos amamos la seguridad. A pocos les beneficia tener una comunidad que se siente vulnerable, tensa y desconfiada de su propia sombra y por ello podemos ver mensajes de cómo nos cuidan en todos lados:
Nos sentimos «seguros», les creemos. Pero confiar no es suficiente para algunos, especialmente aquellos con espíritu científico, y se crean estudios para evaluar la efectividad real de estos sistemas porque al final descubrimos un día en las noticias que la puerta no tenía ninguna medida de seguridad, alguien la abrió y causó el cierre del edificio entero por varias horas. El botón se había descompuesto hace meses y por cuestiones de presupuesto continuaba en ese estado cuando hubo asaltos en la universidad. O la aplicación había sido hackeada y la actualización importante era en realidad maliciosa y ahora estás en contacto con el banco porque tu cuenta ha sido vaciada.
Resulta que en estos estudios se descubrió que cerca del 90% de las veces las medidas de seguridad (escaneos de tu mochila, escanear tu cuerpo, tirarte tu crema o tu agua...) no descubren el cuchillo, el arma de fuego, ni los productos químicos, incluidos explosivos, que los usuarios del aeropuerto llevan con ellos al interior del avión.
Se pone peor cuando los gobiernos, como el caso de Estados Unidos, deciden que la solución al problema de los 10mil millones de dólares anuales gastados en este servicio aeroportuario inútil es clasificar los datos de estos estudios para que nadie sepa qué efectividad han tenido.
Esto es tristemente cierto para casi cualquier sistema en el mundo. Se tienen herramientas grandiosas para encontrar explosivos, y luego se tiene un empleado mal pagado que se ha disociado mientras pasan las mochilas frente a él. Está imaginando al fin irse de vacaciones luego de ahorrar por varios meses.
Revisión de seguridad a la entrada de un evento público.
Se tienen cursos de seguridad mensuales obligatorios para los empleados y se les marca y remarca que no seguir todas esas medidas de seguridad hará que se les despida o incluso se tomen medidas legales contra ellos. Y luego el dueño, el CEO o el vicepresidente filtran todos los datos de la empresa porque pensaron que de verdad habían ganado un iPad en ese correo electrónico.
La leche radiactiva de la CONASUPO en México, conseguida para ahorrar dinero con su bajo costo cuando había más opciones por el mismo precio. Mostró lo que significa sentirse seguros con lo que ofrecen gobiernos a sus ciudadanos.
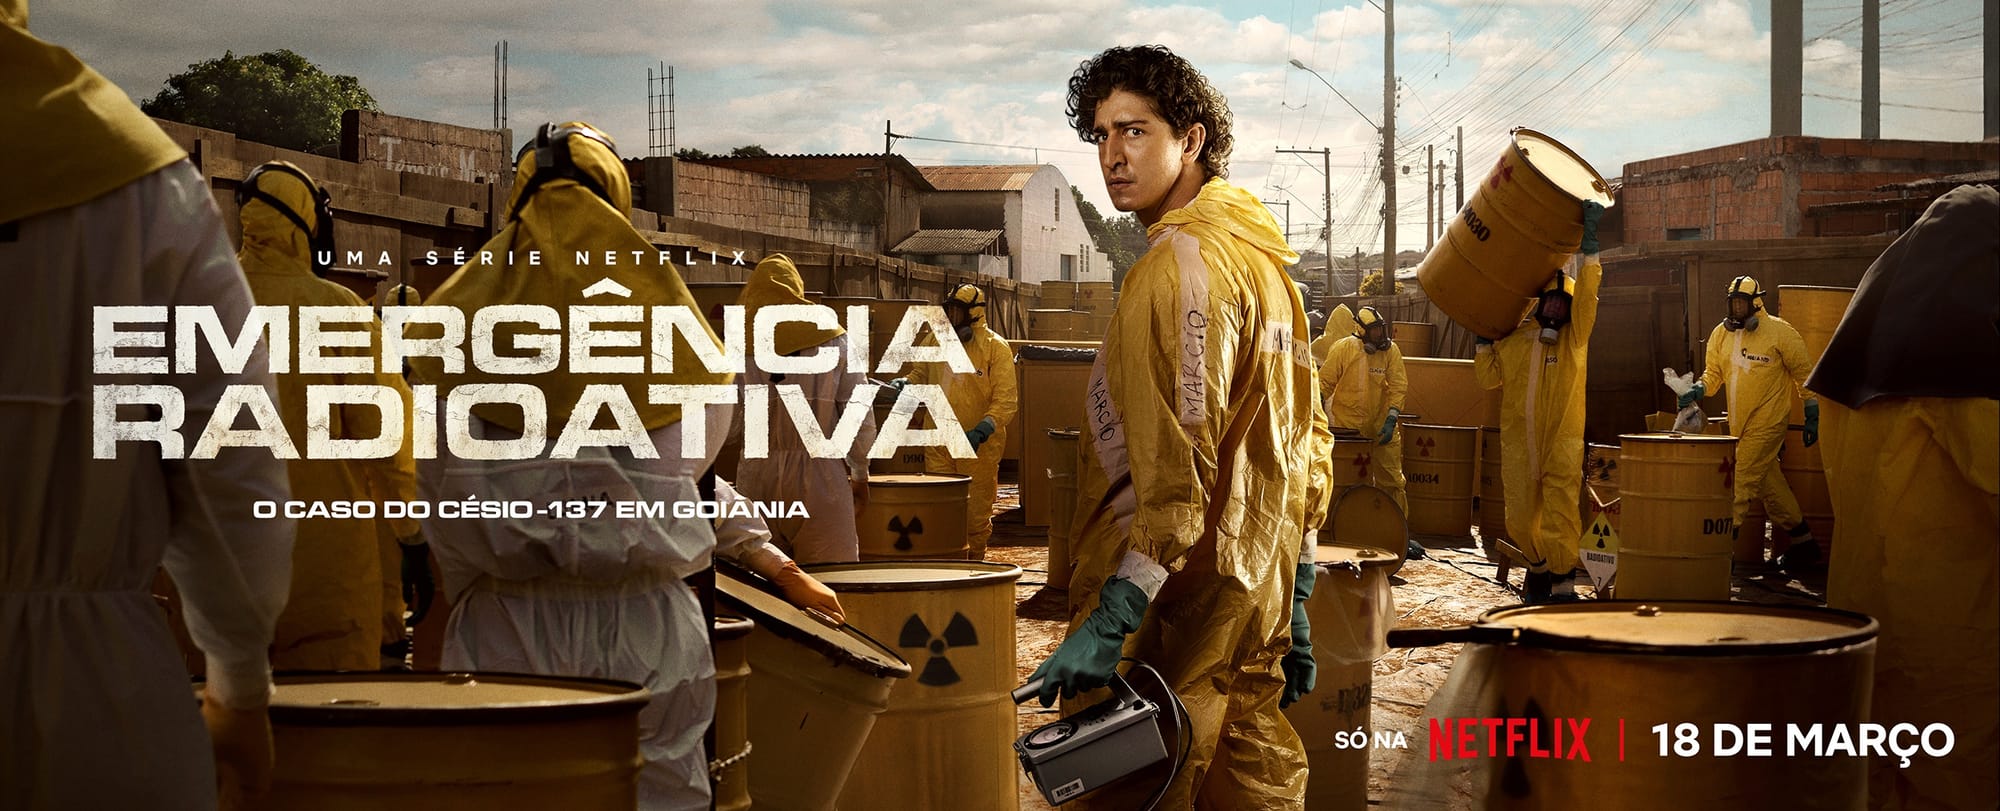
Está el accidente radiológico de Goiânia, del cual existe una mini-serie de 2026 en Netflix muy recomendada llamada «Emergencia Radiactiva», y que va de cómo presumir a tus familiares y amigos del material brillante que has encontrado no es la mejor idea del mundo. ¿Quién iba a suponer que morirías porque alguien en el transporte público llevaba un producto altamente radiactivo en una bolsita de plástico?
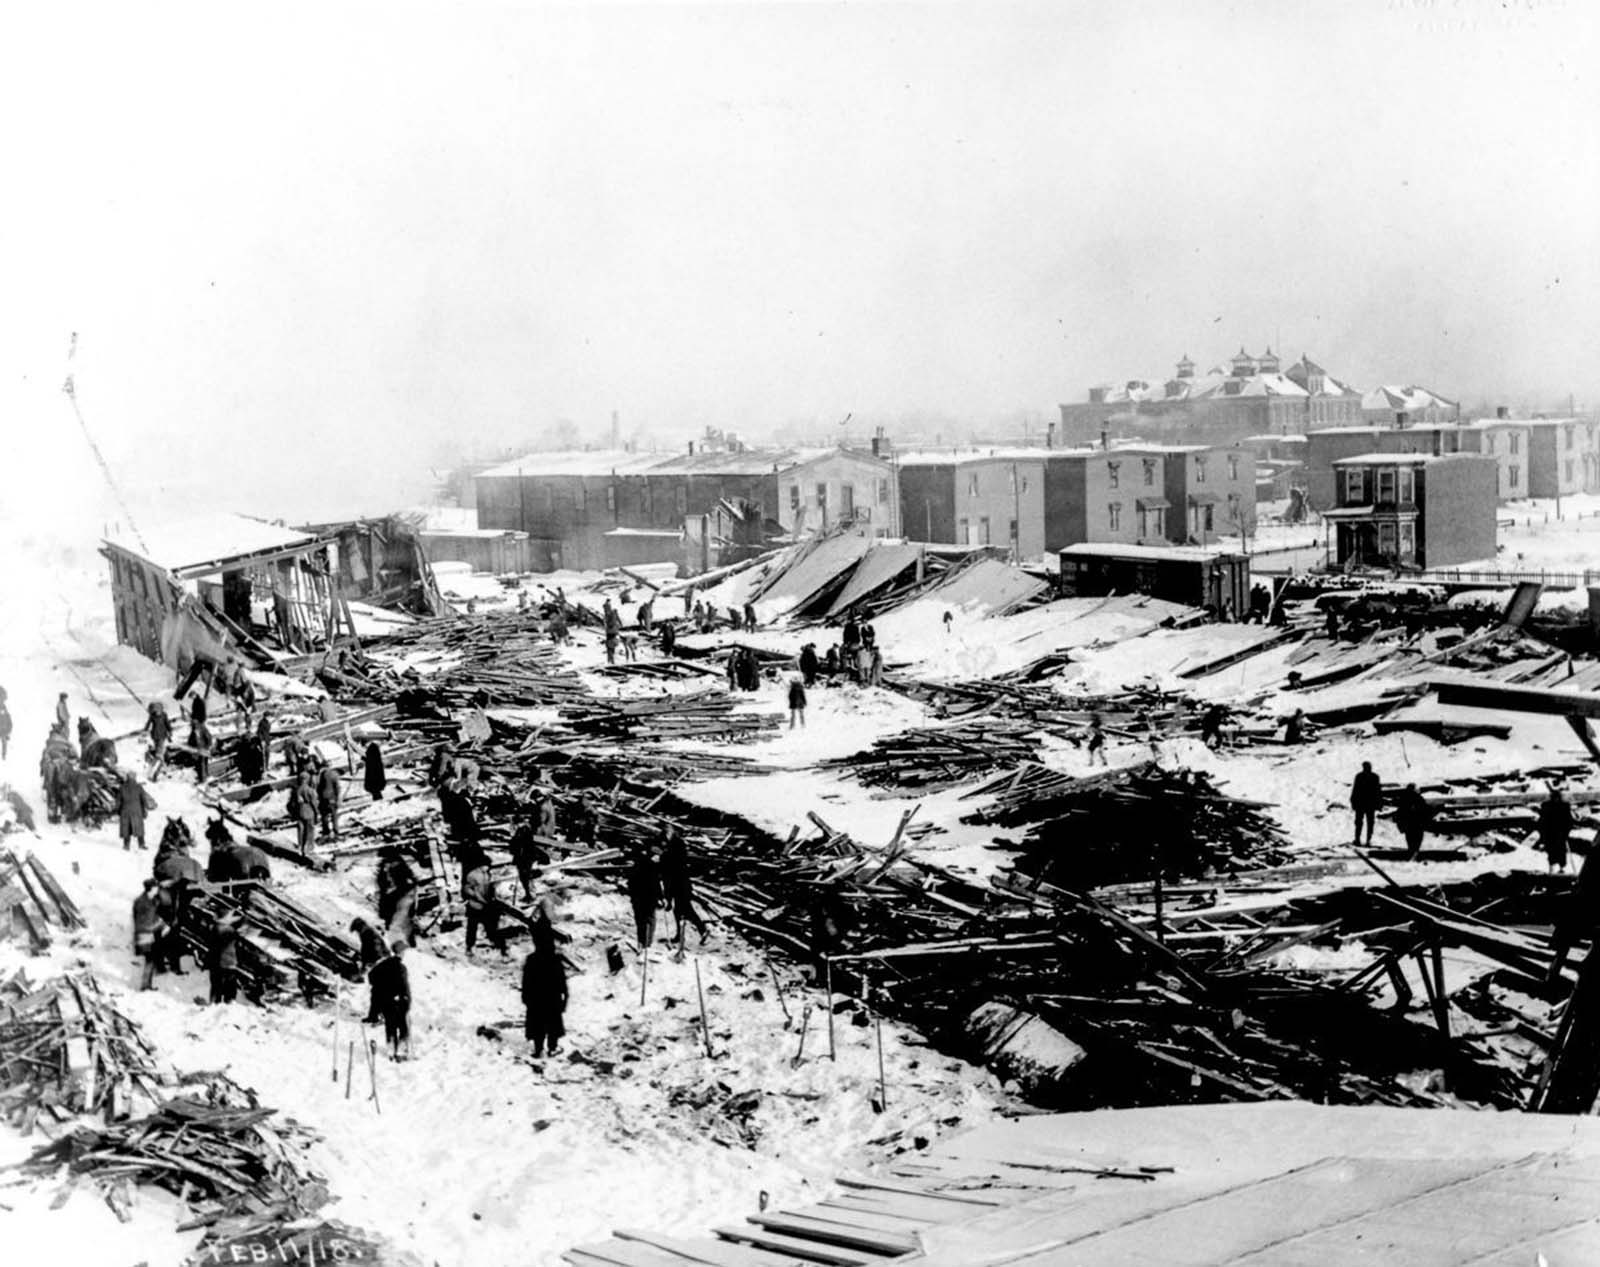
La explosión de Halifax, poco más de 100 años atrás, donde fue ignorada cada medida de seguridad pedida por el capitán de la nave que estaba cargada hasta el tope de trinitrotolueno (TNT), ácido pícrico, el combustible altamente inflamable benzol y algodón pólvora. La explosión desapareció kilómetro y medio cuadrado a su alrededor de puerto, mató al instante a más de 1600 personas e incluso el suelo marino quedó al aire libre debido a lo que ha sido la explosión artificial no nuclear más fuerte registrada hasta ahora.
Al final, la incompetencia humana de la cual todos somos parte en algún punto es siempre el eslabón más débil.
La tecnología del siglo XXI. O cómo la seguridad de tus dispositivos es algodón de azúcar.
John Ambrose Fleming, a quien debemos agradecer fuera posible la creación de los primeros computadores, radios y otros aparatos antes de la invención del transistor, inauguró la larga lista de incidentes, por respeto a no llamarles burradas, que han acompañado a la seguridad tecnológica desde 1903. La historia va así:
Marconi, quien se llevaba todo el crédito de lo descubierto por su empleado Fleming, anunció que había logrado comunicaciones transatlánticas seguras. «¡Nadie puede intervenirlas si no están sintonizados exactamente igual que yo!», decía. Para probarlo mandó a Fleming a dar una conferencia en la Real Institución de Gran Bretaña mientras Marconi mandaba un mensaje telegráfico desde otro lugar de Gran Bretaña.
Fleming, de enorme prestigio, comenzó su presentación en la institución de enorme prestigio, acomodó el aparato magnífico y se escuchó el tap, tap, tap del mensaje que llegaba desde kilómetros de distancia inalámbricamente. ¡INALÁMBRICAMENTE Y COMPLETAMENTE SEGURO EN 1903!
Para su desgracia, lo recibido no había sido el mensaje de Marconi, sino el del mago Nevil Maskelyne que había intervenido la comunicación con facilidad y mandado mensajes como, "rats", que sería «¡diantres!» en español, y citas de Shakespeare bastante humillantes.
Mensajes cifrados nazis rotos (1932), tarjetas perforadas hackeadas (1943), líneas telefónicas vulneradas simplemente silbando (1957), es una lista interminable que en 1983, con el lanzamiento de la película Juegos de Guerra, comenzó a generar paranoia entre el público de que los hackers de sombrero negro (black-hat hackers, los malos, pues los buenos son los hackers de sombrero blanco que se dedican a buscar vulnerabilidades para parchearlas), podían incluso lanzar misiles nucleares intercontinentales (ICBM) si de verdad querían.
Conectándose a la inteligencia artificial de la defensa de EUA e iniciando una guerra mundial.
Conforme se han ido volviendo más complejos los dispositivos y sistemas, los programadores e ingenieros al mando han encontrado innumerables agujeros de seguridad que han decidido no parchear por el simple hecho de que llevarían demasiado tiempo y no son tan fáciles de explotar. Pensemos en esta analogía:
Has instalado una puerta en la entrada de tu casa con una cerradura genial y te sientes orgulloso. Llega el vecino a ver de qué alardeas y te dice, «¿pero tu puerta resiste explosivos?», lo miras con cara de... Mejor no digamos qué piensas de él, y sigues tu vida. Si bien es cierto que no es una puerta a prueba de explosivos, aprovechar esa vulnerabilidad es una idea tan fantasiosa que no vale la pena gastar miles de dólares en solucionarla.
Años después, sin embargo, te has vuelto, por circunstancias de la vida, el centro de atención de un grupo criminal que entra a la casa de sus víctimas usando granadas o incluso lanzacohetes. ¡Estás en problemas enormes y tu vecino tenía toda la razón!
Así, tu celular, tu reloj inteligente, tu smartTV, tu cámara de seguridad que vigila la sala, tu coche, y cada dispositivo en tu posesión pueden ser vulnerados de formas que no te imaginas. Esta semana se ha lanzado, por ejemplo, la notificación de seguridad de que los anuncios en los juegos de celular se ha detectado traen spyware, infectan tu celular al mostrarse (no es necesario dar clic), y tus contraseñas y otros datos sensibles se irán pronto a manos de los atacantes.
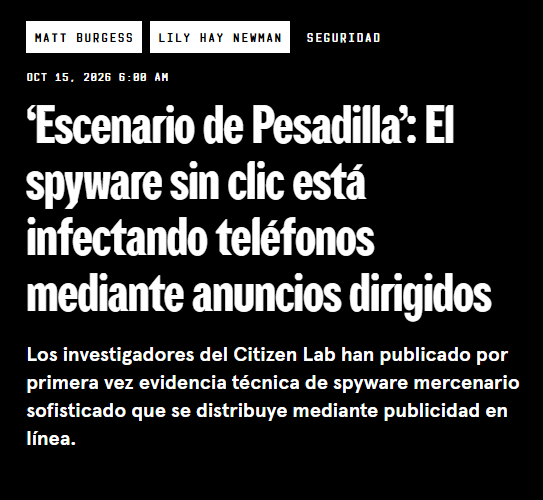
Juegas una variante del tetris, del juntar 3 joyas del mismo color, o ese jueguillo de los recipientes con bolitas de colores a clasificar, y sin saberlo el anuncio que ha salido te ha infectado ya. Abres tu app de dramas preferida como BlinkDrama o editas un video con CapCut y ya eres víctima al ver el primer anuncio. O peor aún, la app de Canva, Youtube, Duolingo u otra confiable, te mostraron uno de los anuncios que Google permitió en su plataforma AdMob durante marzo y junio de 2026 antes de suspender el acceso de la empresa israelí de publicidad Discover-Tech que estaba repartiendo este spyware por el mundo, y pues...
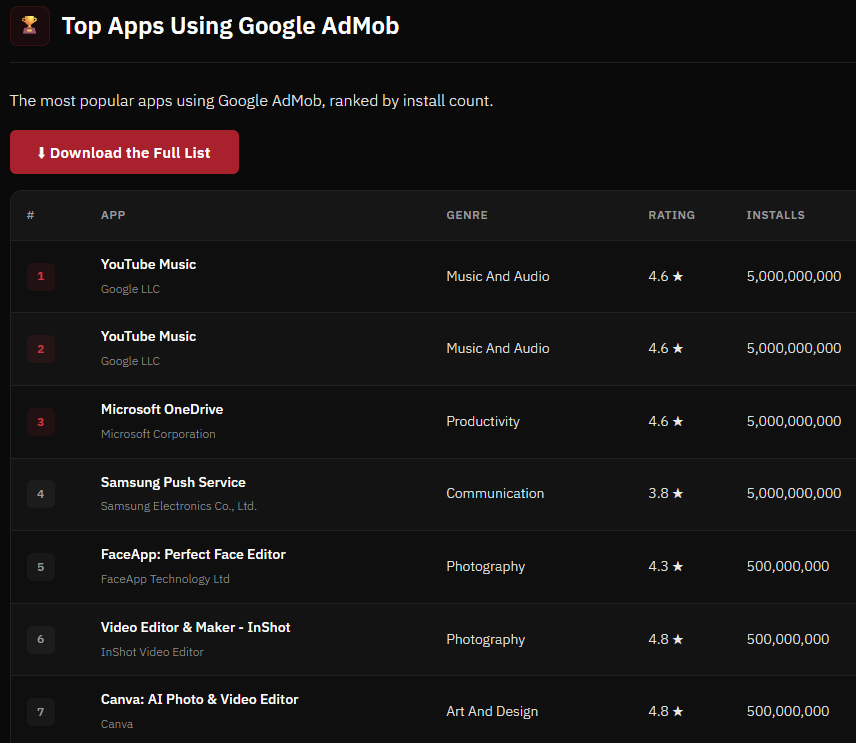
La buena noticia es que la vulnerabilidad anterior solo afectó a poco más de 70mil apps de celular y 120mil sitios web.
El eslabón débil
En el ejemplo de los zero-click spywares anterior, las empresas como Google, Meta y TikTok que revisan cada uno de los anuncios para mostrarte solo los relevantes y seguros (aún creemos en Santa Claus si confiamos en esas palabras) fueron el problema.
Ayer 21 de octubre se anunció que una compañía de la Gran Bretaña exfiltró los datos de miles de niños y sus familias porque fueron atacados por un ransomware (encripta tus archivos y te pide rescate monetario por ellos) porque, no lo van a creer, una de las cuentas con permisos administrativos tenía como password, "Password1". El castigo, dadas las fuertes leyes de privacidad de la Gran Bretaña, fue regañar a la compañía y el órgano gubernamental que la contrata mencionando que Password1 no es una contraseña segura y que tengan más cuidado la próxima vez.
Y no es la primera vez que sucede. El año pasado, 2025, una compañía que orgullosamente mostraba sus certificaciones ISO de seguridad, sus firewalls, sus alertas y cualquier medida de seguridad digital que se puedan imaginar, cometió el error de no tener MFA (Autenticación de varios pasos). Confiaban en solo una contraseña para entrar a sus sistemas, contraseña que era "Welcome123!". Como resultado perdieron millones de dólares cuando fueron vulnerados. Como poner una puerta antiexplosivos y dejar la llave en la cerradura.
En 2017 un casino, donde personas con millones en sus cuentas de banco confían en la seguridad de las redes internas, fue vulnerado debido a un tanque de acuario. Ajá. El acuario del casino se conectaba a Internet para que pudieran regular la temperatura desde fuera del sitio, los hackers entraron por ahí, revisaron la red en busca de más dispositivos vulnerables (ataque lateral, donde pasas de dispositivo A a dispositivo B que tiene privilegios similares) y así robaron la información de muchos clientes.
Con el auge de la IA Generativa se han puesto bastante creativos con los ataques de ingeniería social (aprender de ti por lo que compartes en Internet para vulnerarte) algunos hackers. Así, aprendieron sobre un empleado que manejaba las cuentas de cierta empresa y gracias a LinkedIn supieron los nombres de una bola de empleados importantes que estarían usualmente en una reunión urgente. Obtuvieron las voces e imágenes de estos para generar videollamadas creíbles, y así el empleado se vio de repente en una videoconferencia con varios de sus compañeros de trabajo y el director financiero mismo que le urgían a hacer una transferencia de 25 millones de dólares secreta. Viendo a todos en videoconferencia no sospechó, hizo la transferencia, y solo hasta después se supo que todos habían sido generados por IA y el dinero se había perdido.
Y a veces, porque la vida es así, uno mismo empeora su propia situación, como aquella empresa que sufrió un ataque de ransomware y tuvo que llamar de emergencia a todo su personal de IT, comprándoles la clásica pizza, pero barata. Por desgracia tuvieron que detener la reconstrucción de todos sus sistemas porque el miembro más importante, el que sabía las contraseñas de todos los sistemas críticos a los que debían conectarse de nuevo, terminó hospitalizado por intoxicación alimentaria con pizza contaminada.
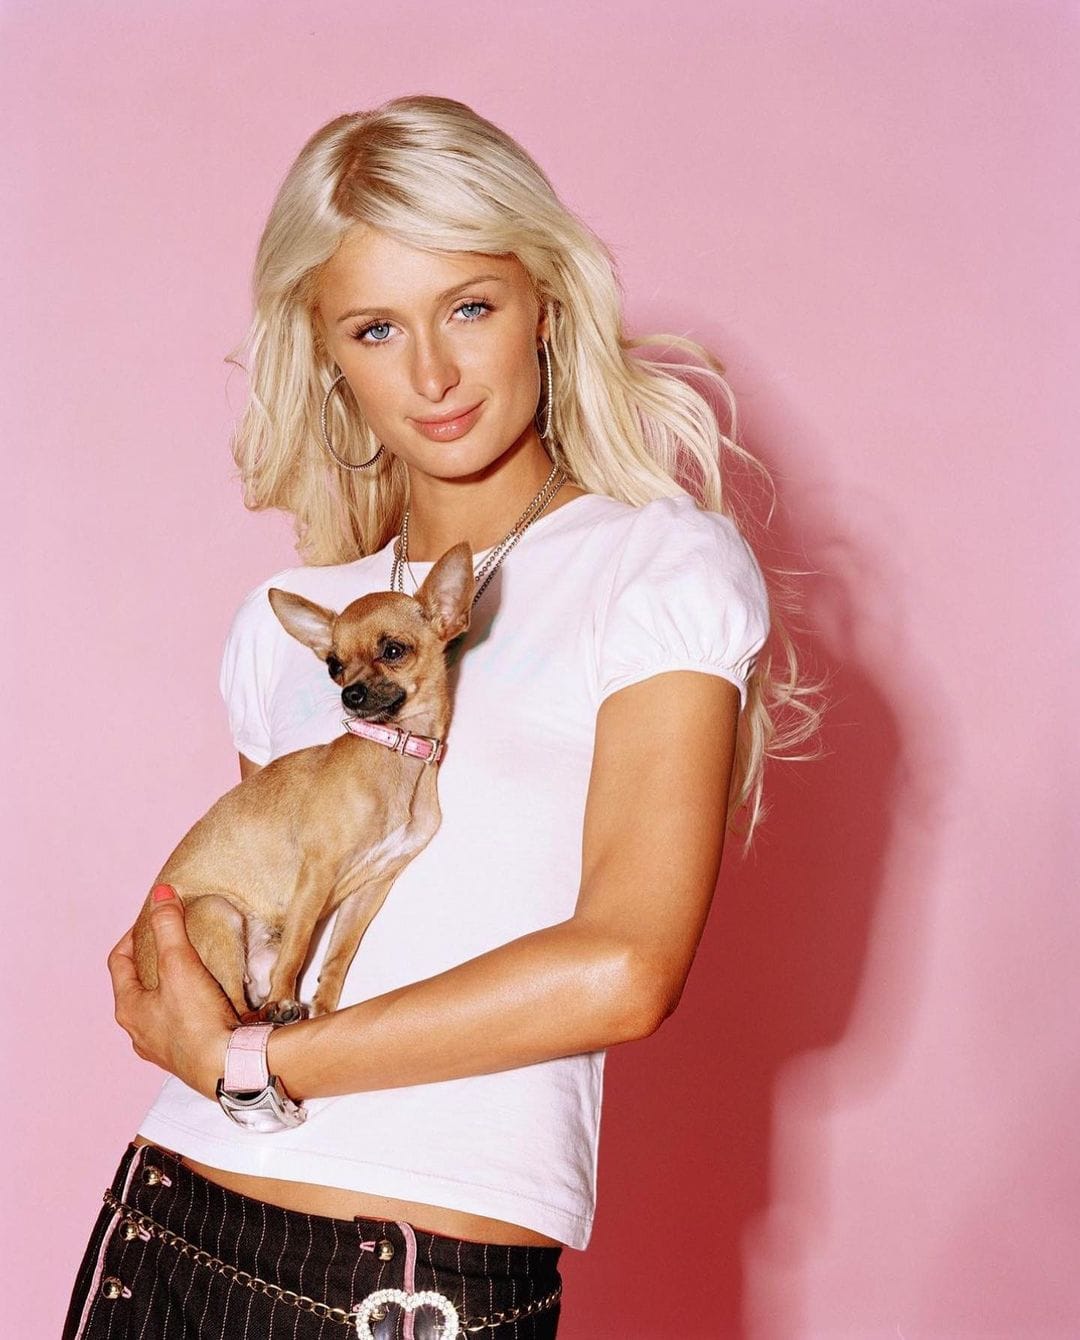
Hablando de ingeniería social y empeorar tu propia situación, ¿recuerdan a Paris Hilton y las filtraciones de sus fotografías y videos íntimos hace dos décadas? Ella misma se echó la soga al cuello. En aquel entonces estaba de moda la idea de que las preguntas de seguridad eran una excelente medida de seguridad para tu correo y otras cuentas sensibles. ¿Las recuerdan?
- ¿Cuál era el nombre de tu primera mascota?
- ¿Quién era tu maestro favorito?
- ¿Cuál era el apellido de soltera de tu mamá?
Desaparecieron porque somos adeptos a compartir de más en Internet. Estabas chateando con alguien nuevo en MySpace que parecía bastante amigable y te comenzaba a preguntar sobre tu niñez:
«Oye, ¿y recuerdas cómo se llamaba la primera mascota que tuviste? La mía se llamaba Bolitas, ¡era un nombre ridículo!»
Y olvidando que era tu respuesta de seguridad ibas y mencionabas el nombre de tu hámster que murió de un paro cardiaco una semana después de que lo adoptaste. Así, Paris Hilton tenía de pregunta de seguridad «¿cuál es el nombre de tu mascota preferida?», mientras presumía en cada entrevista y lugar posible que su chihuahua era el amor de su vida. Creer tu cuenta a salvo cuando el planeta entero sabe la respuesta a tu pregunta de seguridad por ser famosa no es lo más aconsejable.
La ilusión de seguridad
Hoy, creemos que tener el factor de autenticación de dos pasos usando nuestra contraseña más un código que nos mandan por SMS a nuestro celular es lo más seguro del mundo, cuando expertos de seguridad están urgiendo a todas las plataformas a eliminar eso, pues es sumamente sencillo vulnerar mensajes de celular. En su lugar debes usar una app como Ente Auth para tu Autenticación de Dos Pasos,
Creemos que cambiar nuestra contraseña cada mes es lo recomendado, cuando en los sitios más grandes se eliminó esa práctica por ser realmente terrible. Los usuarios terminan anotando cada contraseña en un cuadernito al lado de su escritorio (o peor, un post it pegado en el monitor), o eligen algo cada vez más sencillo de vulnerar como "qwerty123" o el nombre de la empresa más el año, como "Elektra2026". En su lugar puedes usar un algoritmo de contraseñas (explicado en una publicación futura) si no deseas saber más que tú la contraseña de cada sitio que utilizas. O bien, usar un administrador de contraseñas local como KeePassXC, o en línea de paga como 1Password o con versiones gratuitas para individuos como Psono (ya no se recomienda BitWarden).
Creemos que usar el correo de nuestra compañía para asuntos personales no hace daño, sin saber que los de sistemas pueden ver en cualquier momento cualquiera de los correos sin necesidad de siquiera meter tu contraseña (y la cantidad de fotos íntimas y visitas a Recursos Humanos termina a veces siendo muy alta). Jamás debes usar un correo de tu trabajo para asuntos personales, y a la inversa: Usar correo personal para asuntos de trabajo, pues se han dado muchos casos donde roban tu correo personal y has puesto en jaque a la empresa entera.
Creemos que no hará daño descargar algo como Whatsapp en la computadora que nos dio nuestra compañía, o meter una USB cuando nos dijeron que era algo estrictamente prohibido, y pronto nos llaman porque se teme se hayan filtrado datos sensibles por algo así y te hacen una investigación exhaustiva. O incluso peor, el gobierno usa algo seguro como Signal y agregan sin querer a la prensa al chat sobre los planes de guerra.
Creemos que nuestra contraseña aún es segura, sin visitar un servicio gratuito como Have I been Pwned? para revisar en qué filtraciones de contraseñas ha estado envuelto nuestro correo y que debemos cambiar de inmediato. Este sitio adquiere de diversos modos las bases de datos que se comparten en sitios de hackers y agrega la lista de correos a su sitio para que puedas consultar cuando has sido parte de una filtración de contraseñas (o si te registras que te envíen notificación cuando suceda). Por ejemplo, mi contraseña y correo fueron parte de una lista de varios sitios filtrada en 2025 y en teoría podría perder mi acceso si esa contraseña del sitio hackeado y la de mi correo fueran la misma (¡no lo son, no intenten hackearme por favor!).
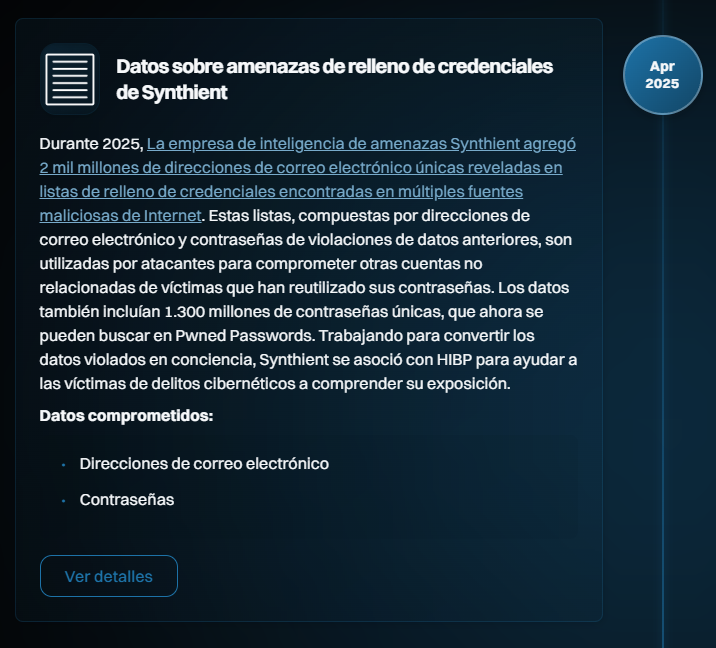
Para suscribirse a las notificaciones pueden entrar a la página y dar clic en "Notify me".
Nos creemos seguros mientras navegamos y jugamos en nuestro celular, creemos seguras nuestras cuentas, creemos seguros nuestros datos (sin saber que el servidor en el que están está por recibir un ataque iraní y se perderán para siempre), solo cuando perdemos el acceso a nuestra cuenta de Netflix, Discord, Facebook y demás porque el correo asociado fue vulnerado; o perdemos las fotografías de nuestra vida entera porque murió nuestra computadora, comenzamos a pensar en que quizá esa seguridad siempre fue una ilusión.
Y tú, ¿eres el eslabón débil de tu propia seguridad digital?
Este blog es posible gracias a las donaciones. Si deseas apoyarnos puedes donar una única vez dando clic aquí.
También puedes suscribirte a tu correo para recibir notificación de nuevas publicaciones, ya sea de forma gratuita, o agregando una donación mensual/anual.